Un atac cibernetic în Republica Moldova a dus la extragerea neautorizată a datelor asociate cu circa 750.000 de IDNP-uri, numerele personale de identificare ale cetățenilor, potrivit estimării preliminare a Agenției de Guvernare Electronică (AGE) din 27 octombrie 2026.
Între 19 și 23 octombrie au fost vizate aproximativ un milion de IDNP-uri, în tentative de extragere a datelor personale din serviciile publice digitale ale statului. AGE spune că estimarea de 750.000 poate fi revizuită, iar autoritățile vor informa persoanele afectate.
Extragerea a fost oprită pe 23 octombrie, la ora 11:30. În aceeași zi, 82 de servicii publice și peste 30 de sisteme informaționale și panouri de administrare au fost deconectate preventiv. Atacul a fost anunțat public pe 24 octombrie, când AGE a vorbit despre aproximativ 11 milioane de cereri de acces, făcute pentru a obține date personale fără drept.
Atac cibernetic în Republica Moldova: ce date au fost extrase
AGE a publicat lista categoriilor de informații din seturile extrase. Pentru fiecare persoană, setul diferă:
- Date de identificare: nume, prenume, data și locul nașterii;
- Familia: date despre membrii de familie de gradul întâi;
- Sănătate și protecție socială: statutul de asigurat, medicul de familie, prestațiile sociale, pensiile, informații despre dizabilitate;
- Documente și bunuri: permisul de conducere, fotografia, vehiculele și companiile deținute sau administrate;
- Informații financiare: IBAN-ul, datoriile fiscale și istoricul plăților făcute prin platforma guvernamentală MPay.
Agenția precizează că nu toate persoanele afectate au avut expuse toate aceste categorii. Riscul principal, spun autoritățile din Chișinău, este folosirea datelor în tentative de păcălire a oamenilor: „Vigilența cetățenilor” este cerută de AGE ca prim răspuns.
Datele cardurilor bancare nu au fost afectate, spune AGE: plățile cu cardul prin MPay și EVO sunt procesate de bănci, iar platforma guvernamentală nu stochează astfel de informații. Cunoașterea unui IBAN nu permite accesarea contului sau transferuri neautorizate, iar investigațiile nu au găsit modificări neautorizate în registrele de stat.
Cum s-a desfășurat atacul, pe zile
Atacatorii au folosit vulnerabilități ale unor servicii accesibile fără autentificare și au reutilizat datele obținute pentru extrageri ulterioare, a transmis AGE. Agenția a mai semnalat că un serviciu a înregistrat greșit temeiul legal al prelucrării datelor, așa că în istoricul de acces din aplicația EVO au apărut operațiuni legate de cereri de acte de stare civilă sau de permis.
După oprirea extragerii, atacul nu s-a încheiat. Pe 25 octombrie, în jurul orei 02:00, specialiștii au blocat o nouă tentativă de accesare forțată a mai multor servicii publice. Pe 27 octombrie, în jurul orei 07:00, au fost înregistrate alte tentative de extragere, fără succes.
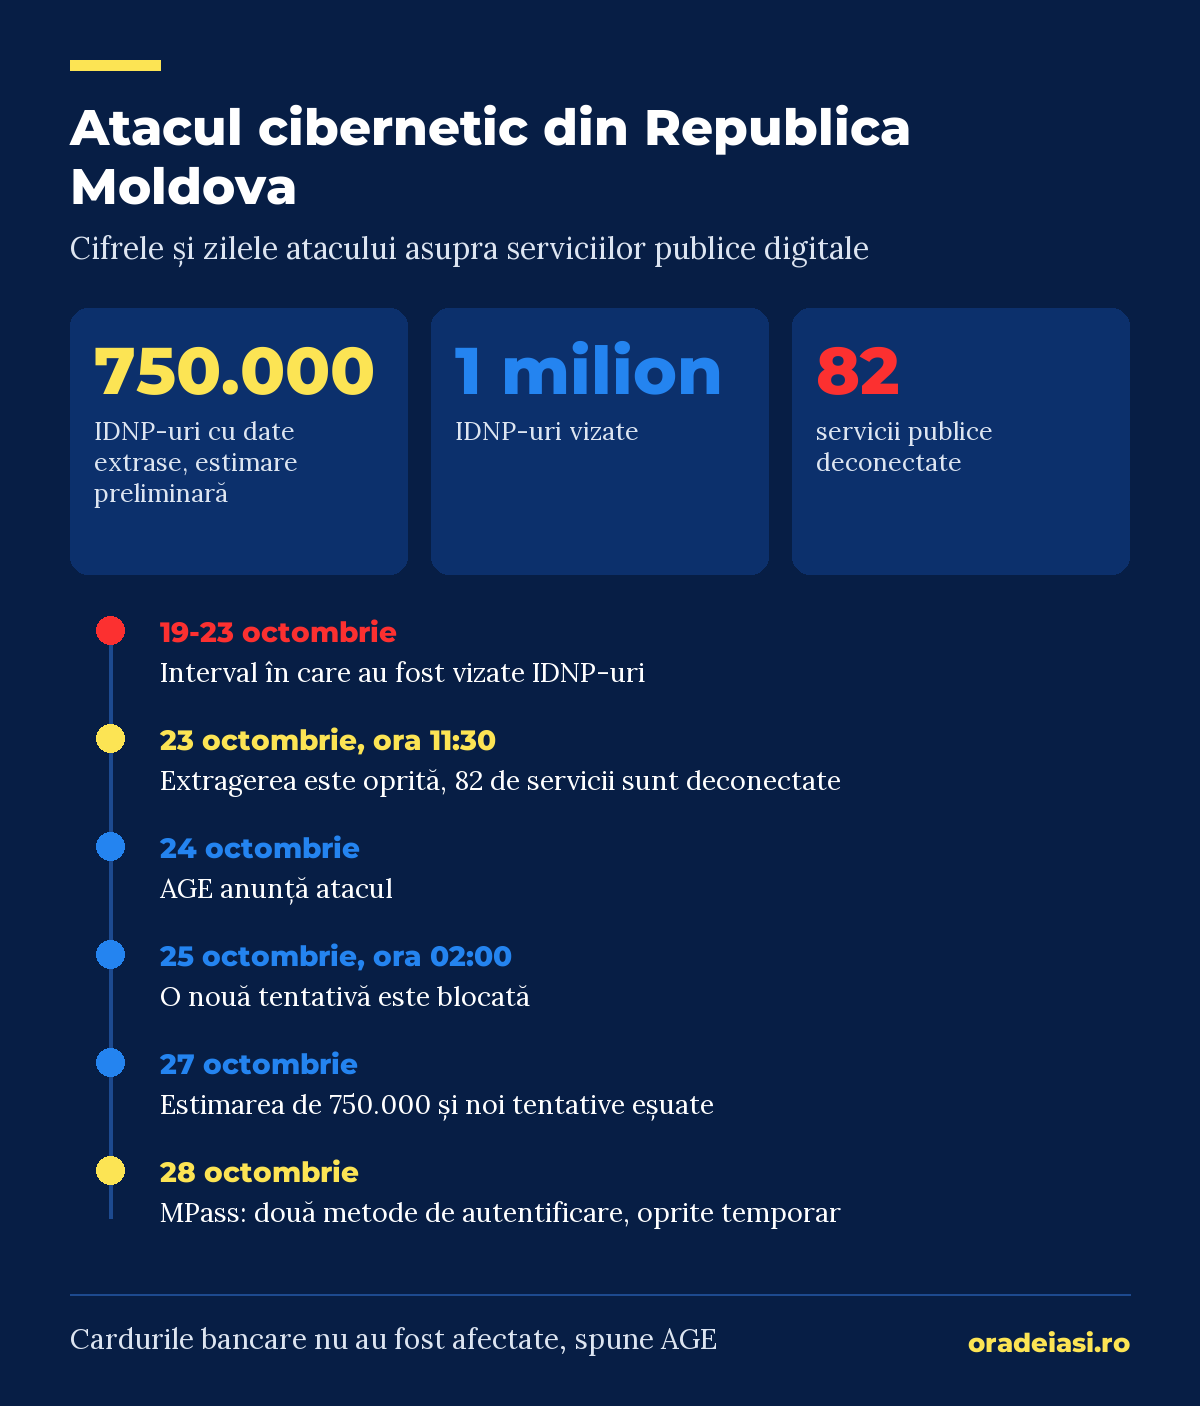
Serviciile se repun în funcțiune treptat, după remediere și retestare. Pe 27 octombrie, AGE anunța încă 11 servicii publice disponibile online. A doua zi, agenția a oprit temporar autentificarea în MPass prin verificare în doi pași și prin aplicația EVOSign, ca măsură de prevenție în timpul verificărilor. Rămân disponibile semnătura mobilă, semnătura electronică și buletinul de identitate.
Ce recomandă autoritățile cetățenilor
Datele extrase pot fi folosite de persoane care se prezintă drept reprezentanți ai băncilor sau ai instituțiilor publice și cer bani, parole, coduri de autentificare ori confirmarea unor operațiuni. Un escroc poate cita numele și IDNP-ul unei persoane ca să câștige încrederea, dar asta nu dovedește că cel care sună vine dintr-o instituție oficială. Recomandările AGE:
- să fiți vigilenți la apeluri, SMS-uri și e-mailuri suspecte;
- să nu comunicați parole sau coduri de autentificare;
- să nu accesați linkuri nesolicitate și să nu autorizați plăți la cererea unor persoane necunoscute;
- să verificați solicitările neobișnuite contactând direct instituția sau banca, pe canale oficiale;
- să anunțați imediat prestatorul serviciului dacă observați tranzacții pe care nu le recunoașteți.
Agenția mai cere ca mesajele alarmiste despre membri ai familiei să nu fie urmate grăbit. Verificarea se face direct, pe numărul cunoscut al persoanei. Instituțiile publice nu cer astfel de date prin telefon sau mesaj.
Cine investighează și ce urmează
Investigația este dusă de Agenția pentru Securitate Cibernetică, Serviciul Tehnologia Informației și Securitate Cibernetică (STISC), Centrul Național pentru Protecția Datelor cu Caracter Personal, Serviciul de Informații și Securitate, Centrul pentru Combaterea Crimelor Cibernetice din Inspectoratul Național de Investigații al Poliției și AGE. Pe 24 octombrie, AGE anunța că Poliția și Centrul pentru Protecția Datelor au fost notificate.
Premierul Vasile Tofan a spus că anchetatorii analizează, printre altele, posibila implicare a unui stat străin și folosirea inteligenței artificiale pentru găsirea vulnerabilităților. Președinta Maia Sandu urmează să convoace Consiliul Național de Securitate, a anunțat Președinția pe 28 octombrie.
Pentru persoanele afectate, AGE promite notificări și comunicări publice despre rezultatele investigației, măsurile de protecție și repunerea în funcțiune a serviciilor. Detaliile oficiale sunt pe paginile agenției, unde a publicat estimarea din 27 octombrie și primul anunț despre atac. Contactul AGE: telefon (+373 22) 820 026, e-mail office@egov.md.
Ce înseamnă pentru ieșenii cu rude sau acte în Moldova
IDNP-ul este numărul personal atribuit în Republica Moldova, iar datele extrase vin din sisteme ale statului moldovean. Comunicatele AGE nu împart persoanele afectate după țara de reședință. Riscul descris de agenție, păcălirea prin apel, SMS sau e-mail, nu ține de granița Prutului: un escroc poate suna un număr de telefon din România la fel de ușor ca unul din Chișinău.
Cine are rude în Republica Moldova, mai ales vârstnici cu pensii și prestații, poate folosi recomandările AGE ca regulă în familie: nicio plată și niciun cod dat la telefon, iar orice apel „de la bancă” sau „de la o instituție” se verifică sunând înapoi la numărul oficial. Același lucru e valabil pentru mesajele despre un membru al familiei aflat într-o urgență. Și în România, un raport al DNSC a legat atacul informatic de la ANCPI de neglijențe grave și vulnerabilități necorectate, deci verificarea unui apel neașteptat se aplică în ambele state.
Un mesaj care folosește numele, IDNP-ul și medicul de familie al cuiva nu dovedește nimic despre cel care îl trimite.