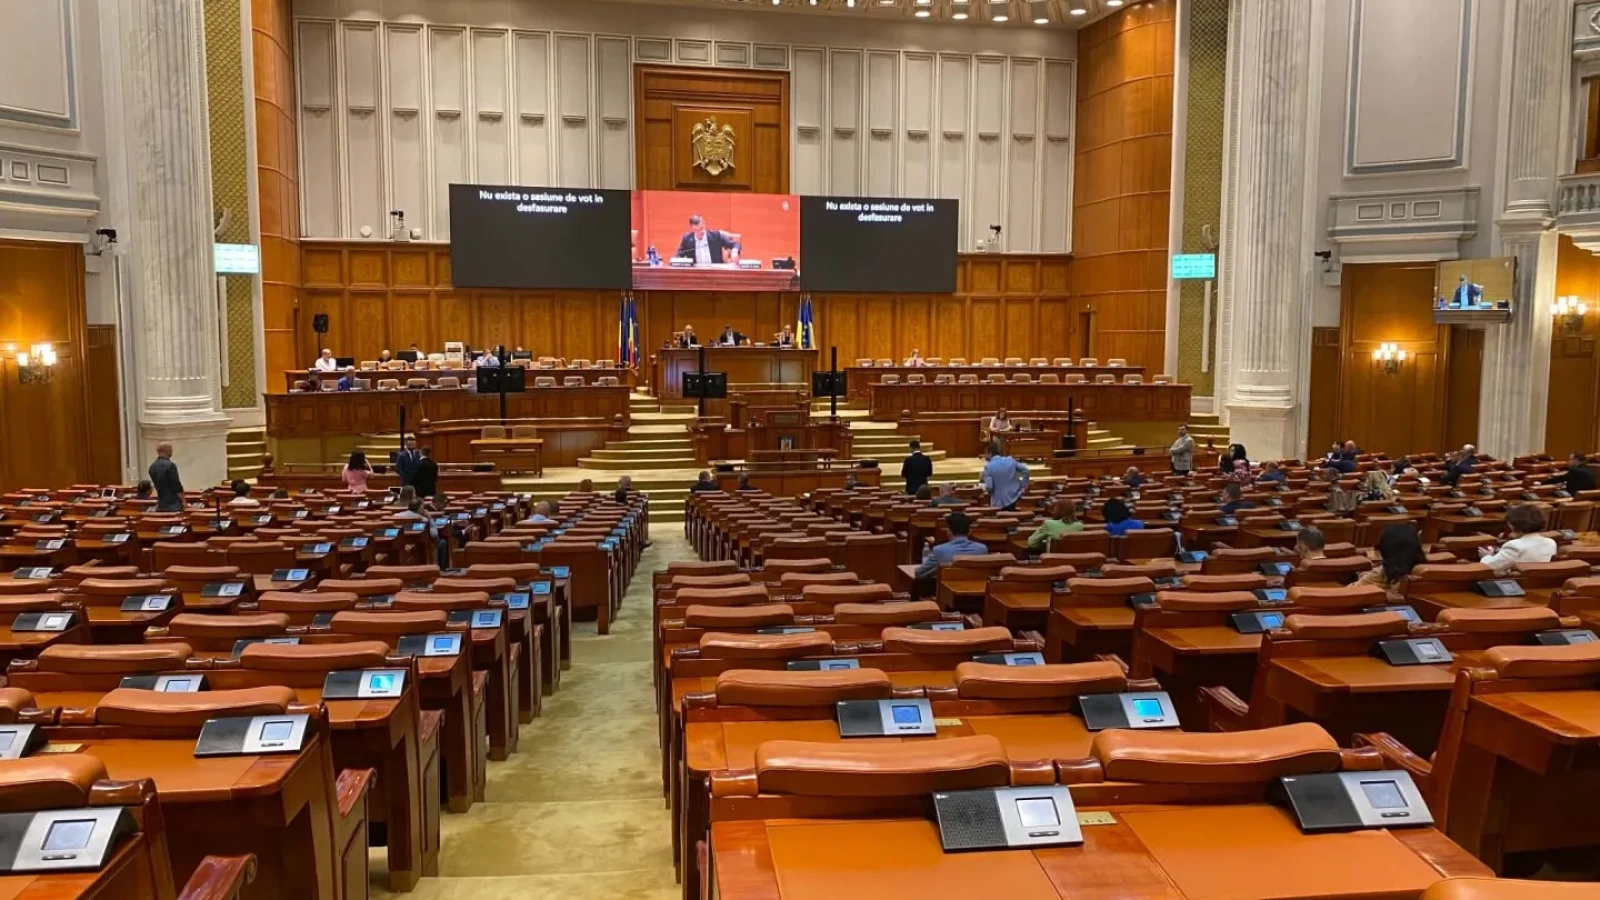
Reguli noi pentru cookie-uri: site-urile care îți arată un buton „Accept tot” vor trebui să pună lângă el, pe același nivel, un buton de refuz, iar căsuțele bifate din oficiu vor fi interzise. Camera Deputaților, care este for decizional, a adoptat proiectul pe 28 octombrie, cu 205 voturi pentru, 29 împotrivă și o abținere. Textul merge acum la promulgare.
Proiectul modifică legea care transpune în România regulile europene despre viața privată în comunicațiile electronice. Pe scurt, cine intră pe un site sau într-o aplicație va putea refuza stocarea datelor despre el la fel de ușor cum le acceptă.
Reguli noi pentru cookie-uri: ce vezi când intri pe un site
Potrivit textului adoptat, un site care oferă acceptarea tuturor cookie-urilor din prima fereastră trebuie să ofere acolo și refuzul. Cookie-urile strict necesare funcționării site-ului rămân scutite. Restul regulilor:
- refuzul nu poate fi ascuns: nu are voie să fie mai greu de găsit sau mai puțin vizibil decât „Accept tot”;
- setările detaliate stau separat: ele nu pot înlocui butonul de refuz din prima fereastră;
- nu mai există opțiuni bifate din oficiu: sunt interzise căsuțele pre-bifate, comutatoarele activate implicit și orice altă alegere făcută în locul tău;
- formulările înșelătoare dispar: mesajele ambigue despre ce se întâmplă dacă accepți, refuzi sau configurezi sunt interzise;
- retragerea acordului: o poți face oricând, printr-un mecanism ușor de găsit, cel puțin la fel de simplu ca acordarea lui;
- dovada acordului: cine stochează date pe baza consimțământului trebuie să poată arăta că acordul există și când a fost dat.
Site-urile vor trebui să explice și, în limbaj clar, scopul prelucrării și cum retragi acordul. Pentru terți, trebuie să spună scopul general al stocării și faptul că utilizatorul poate șterge datele sau refuza accesul prin setările browserului.
Cine a propus legea și ce obiecții a avut USR
Inițiativa a fost depusă de 70 de parlamentari, 60 de deputați și 10 senatori, din PSD, AUR, PNL, POT, PACE și neafiliați. Senatul a respins-o pe 2 iunie. A fost depusă din nou la Camera Deputaților pe 8 iunie, iar Guvernul a transmis pe 13 august un punct de vedere negativ. Comisiile au dat raport favorabil pe 20 octombrie.
În dezbatere, deputatul PSD George-Mădălin Borș a susținut că utilizatorii trebuie să știe, într-un limbaj foarte clar, ce date sunt colectate despre ei, în ce scop, pentru cât timp și cine are acces la ele. Opoziția a venit din partea USR. Deputata Elena Berescu a acuzat o dublare a reglementărilor europene, în condițiile în care legea internă a preluat deja dispozițiile Uniunii: „Marile platforme pe care ar fi trebuit să le prindă acest proiect au armate de avocați și scapă de fiecare dată.” Ea a spus că amenda poate lovi magazinul mic din online, care riscă o sancțiune după regula europeană și una după cea românească.
Ce cer deja GDPR și directiva europeană și ce adaugă proiectul
Regulile europene cer deja acordul utilizatorului pentru cookie-urile care nu sunt strict necesare. Curtea de Justiție a Uniunii Europene a hotărât în octombrie 2019, în cazul Planet49, că o căsuță bifată din oficiu nu înseamnă consimțământ valid. GDPR spune că retragerea acordului trebuie să fie la fel de ușoară ca darea lui. Proiectul adoptat preia aceste principii în legea românească și adaugă o regulă de design: refuzul la același nivel cu acceptarea.
Diferența contează în practică. Pe o fereastră cu „Accept tot” într-un singur clic și cu refuzul îngropat în trei meniuri, acceptul costă un clic, iar refuzul trei meniuri. O investigație Snoop din septembrie a arătat, în plus, că o rețea de reclame cu origini rusești continua să urmărească vizitatorii și după ce ei refuzaseră colectarea datelor în notificarea GDPR. Un buton de refuz vizibil ajută doar dacă și site-ul îl respectă.
Amenzi și termene: când se simte schimbarea
Rezumatele publice ale proiectului nu menționează sancțiuni noi. Rămân cele din legea pe care o modifică: amenzi între 5.000 și 100.000 de lei pentru cookie-uri puse fără acordul utilizatorului, iar firmele cu o cifră de afaceri de peste 5 milioane de lei pot primi până la 2% din cifra de afaceri. Aplicarea o face Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal.
Proiectul nu mai are de trecut prin Senat, pentru că Camera Deputaților este for decizional. Urmează promulgarea de către președinte, care are la dispoziție 20 de zile și poate cere și o verificare la Curtea Constituțională. Pe pagina proiectului de la Camera Deputaților, la sfârșitul lui octombrie nu apărea nicio promulgare. Cei care stochează sau citesc date de pe dispozitivele utilizatorilor au apoi 120 de zile să se conformeze. Dacă legea apare în Monitorul Oficial în noiembrie, termenul se încheie în martie sau în aprilie 2027, iar abia atunci un site care îți arată doar „Accept tot” încalcă legea.