Spoofing înseamnă că numărul care apare pe ecranul telefonului poate fi al băncii sau al Poliției, deși la capătul liniei se află un escroc. Poliția a avertizat pe 8 octombrie 2026 asupra metodei, iar Centrul de Soluționare Alternativă a Litigiilor în Domeniul Bancar (CSALB) a primit în 2026 peste 170 de cereri de la oameni rămași cu datorii după ce infractorii au luat credite pe numele lor.
Sub pretextul unei situații urgente, victima este convinsă să ofere date confidențiale, coduri de securitate sau să transfere bani. Polițiștii cer să nu se dea niciodată prin telefon, SMS sau e-mail parole, coduri de identificare, PIN-uri sau date bancare.
Spoofing: cum arată un apel fals de la bancă sau de la Poliție
Ioana Sacagiu, purtător de cuvânt al Inspectoratului de Poliție Județean Gorj, a spus că prin spoofing se pot falsifica și numerele de telefon, așa că pare că ești sunat de la bancă sau de la o instituție publică. Același truc se aplică mesajelor: numele expeditorului și corpul mesajului sunt făcute să arate ca venind de la o sursă oficială, ceea ce îl face pe destinatar mai puțin vigilent.
Directoratul Național de Securitate Cibernetică (DNSC) a descris două scenarii care se repetă:
- Apelul „de la bancă”: ți se spune că o cerere de credit a fost aprobată. Dacă răspunzi că nu ai cerut niciunul, interlocutorul, potrivit DNSC, declară că e fraudă și îți cere date de acces pentru a „recupera” banii. Avertismentul a fost dat de DNSC, Poliția Română și Asociația Română a Băncilor în mai 2024.
- Apelul „de la Poliție și BNR”: ți se spune că un infractor căutat internațional a încercat să ia un credit pe numele tău. Escrocii trimit pe WhatsApp poza unei legitimații de polițist și o scrisoare atribuită guvernatorului Băncii Naționale, mută discuția pe Telegram, WhatsApp sau Signal, îți cer să nu spui nimănui, nici avocatului, și îți propun un „test cu detectorul de minciuni”. Scenariul a fost descris de DNSC în aprilie 2025.
Semnele care se repetă: apelul vine nechemat, tonul este oficial și amenințător, ți se cere să acționezi imediat și să păstrezi secretul, iar la un moment dat ți se cere să instalezi o aplicație de control de la distanță.
Credite de zeci de mii de lei, luate pe numele victimelor
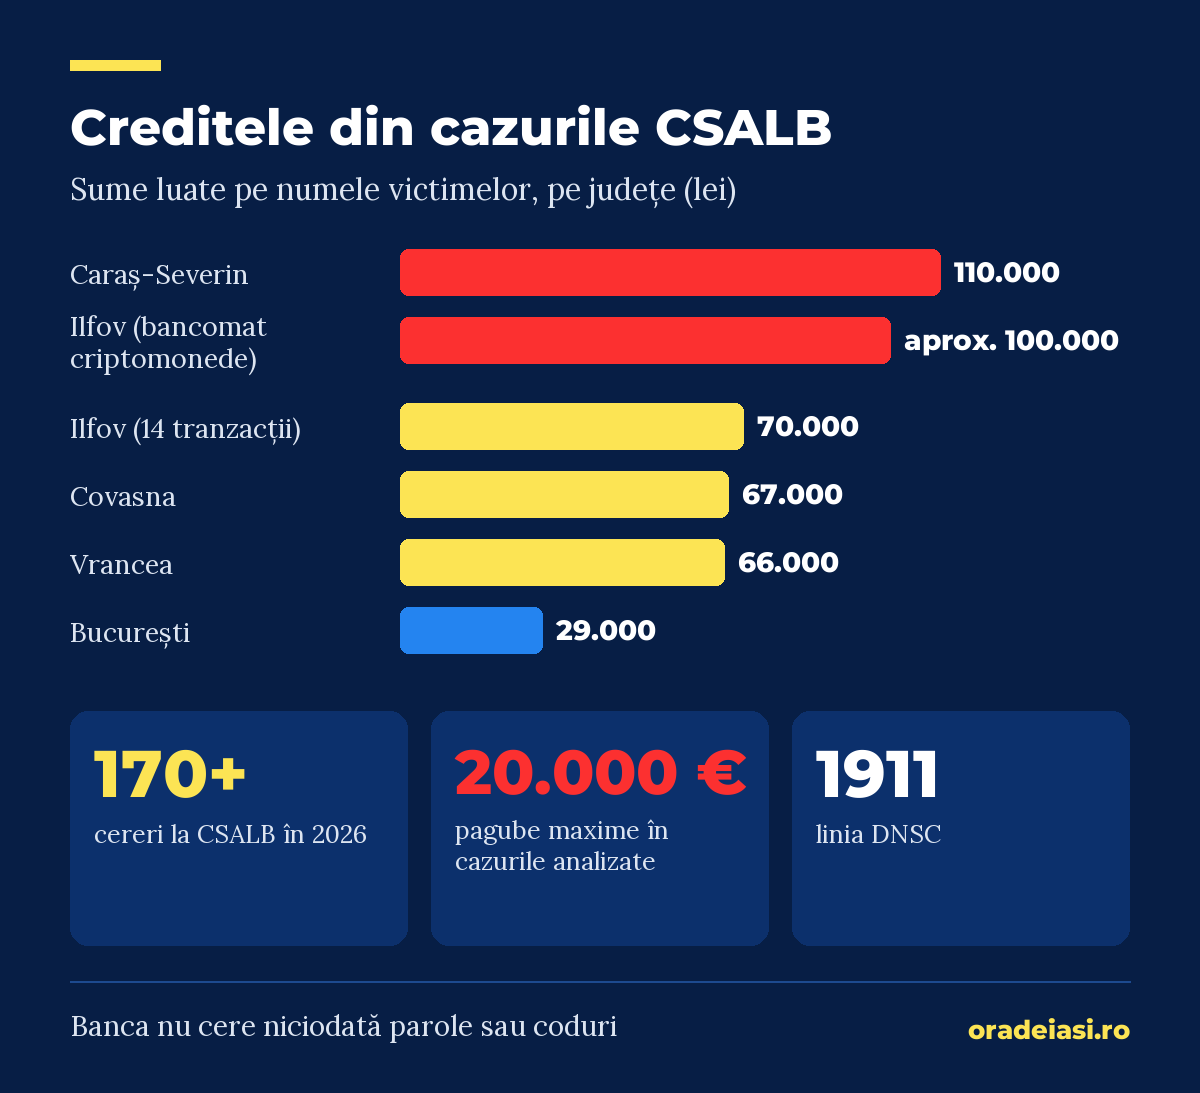
CSALB a anunțat pe 9 septembrie 2026 că, în acest an, consumatorii i-au trimis peste 170 de cereri privind fraude prin canale bancare. În cele mai multe, oamenii au rămas datori la bănci după ce infractorii cibernetici au luat credite în numele lor, iar victimele le-au permis necunoscuților accesul la parole, la informații confidențiale, la telefon sau la aplicația de internet banking. Pagubele ajung la 20.000 de euro în cazurile analizate de centru.
Centrul prezintă mai multe cazuri, cu nume fictive și cu județe reale. Creditele din exemplele CSALB, potrivit centrului:
- credit luat de un bărbat din Caraș-Severin după apeluri de la persoane care se dădeau drept reprezentanți ai BNR și ai anchetatorilor: 110.000 de lei
- credit de circa 100.000 de lei retras în numerar și depus în tranșe de 10.000 de lei la un bancomat de criptomonede, la indicațiile unui „funcționar BNR”, caz din Ilfov: aproximativ 100.000 de lei
- credit depus prin 14 tranzacții la un bancomat Bitcoin, tot în Ilfov, cu rată lunară de 1.450 de lei, peste 30% din venitul net al omului: 70.000 de lei
- credit din Covasna, luat online după ce victima a cumpărat „acțiuni la Hidroelectrica” pe un site fals: 67.000 de lei
- credit din Vrancea, după o identificare video pentru un broker de pe Facebook: 66.000 de lei
- credit din București, după ce telefonul a fost preluat prin malware printr-o aplicație primită pe WhatsApp: 29.000 de lei, plus alți 90.000 de lei furați din conturi
Cazul din Iași din comunicat este al unei persoane care spune că în iunie 2026 a fost luat un credit personal pe numele ei, prin manipulare psihologică și furt de identitate, iar banii au plecat imediat în conturi externe. Persoana a anunțat banca și DNSC, există o anchetă a poliției, iar victima cere suspendarea ratelor până la finalul anchetei.
Cele mai multe cereri de conciliere sunt respinse de bănci. CSALB indică două motive ale băncilor: cazurile sunt în anchetă la poliție, iar infractorii au intrat în conturi cu ajutorul titularilor, fără să spargă sistemele de securitate. Datele din care se construiesc astfel de înșelătorii pot ajunge la infractori pe mai multe căi. Investigația Ora de Iași a descris una dintre ele, o rețea publicitară rusească care, potrivit investigației, extrage datele a milioane de români și alimentează fraude financiare.
Ce faci când te sună „banca” sau „Poliția”
Autoritățile și CSALB repetă aceleași reguli:
- închide și sună instituția la numărul oficial, nu la cel de pe ecran
- nu da parole, PIN-uri, coduri de autorizare sau date de card prin telefon, SMS sau e-mail
- nu instala aplicații la cererea altcuiva și nu continua discuția pe WhatsApp, Telegram sau Signal
- nu accesa linkuri primite prin SMS, WhatsApp sau e-mail despre un cont bancar
- fii atent când ți se cere o identificare video: reprezentantul Băncii Naționale în colegiul CSALB, Alexandru Păunescu, avertizează că înregistrările pot fi folosite ulterior, prin tehnici de tip deepfake, pentru a păcăli sistemele băncilor
- activează notificările de tranzacții în aplicația băncii
Cine a fost păcălit anunță imediat banca, ca să blocheze accesul, și depune plângere la Poliție, fizic sau online. Incidentele se raportează și la DNSC, la numărul 1911.
Alexandru Păunescu amintește că băncile nu cer niciodată date de acces sau coduri de autorizare, pe niciun canal.